oauth-callback:MCP 帮助程序用于 OAuth 2.0 令牌交换
oauth-callback,来自 Kriasoft,是一个轻量级的 MCP 服务器,自动化 AI 代理的 OAuth 2.0 认证。它捕获重定向,交换授权代码,并将访问令牌返回给模型上下文协议主机,以便代理避免手动浏览器登录。该工具为 MCP 主机提供了标准化接口,专注于管理回调 URL 和临时代码。它的目标是需要程序化 API 访问以支持代理驱动工作流程的软件工程师和 AI 开发者。
你实际上可以用它做什么任务?
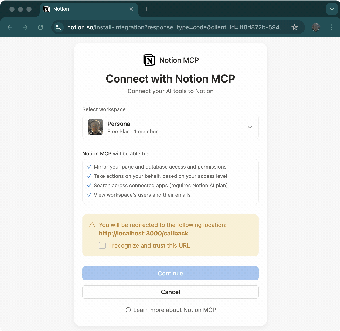
用它来自动化身份验证握手,以便代理在没有人工干预的情况下获得可用凭证。 辅助程序监听提供者重定向,并代表模型上下文协议主机完成授权代码交换。实际场景包括授予基于LLM的工具对代码库、云API或协作服务的编程访问。标准化接口使得令牌请求成为代理运行时的离散MCP服务器调用。
身份验证结果的准确性和安全性如何?
令牌发行遵循OAuth 2.0交换模型,同时保持秘密在用户控制之下。 实现记录回调URL和临时代码,并通过协议将访问令牌返回给请求的代理。该项目是开源的,因此团队可以检查身份验证流程,并确认客户端秘密和令牌保留在本地,而不是传输到开发者的基础设施,支持受控凭证处理。
它需要技术设置或开发者技能吗?
集成期望一个MCP主机和Node.js运行时,适合工程工作流程而非非技术使用。 典型设置在MCP配置文件中添加一个新的服务器条目,并为每个提供者提供客户端ID和秘密。该工具通过环境变量支持提供者无关的配置,并在本地或容器化环境中运行,适合对终端命令和JSON配置感到舒适的工程师和高级用户。
需要程序化代理身份验证的开发团队的实用选择
oauth-callback 是一个务实的选项,适用于将 MCP 代理与外部 API 集成的团队;它有利于开发者工作流程,并在治理和测试伴随部署时效果最佳。团队应添加服务器端日志,定期轮换凭据,并在暂存期间验证每个提供者回调。缺乏工程资源的项目在将此工具作为代理管道的一部分之前,应考虑设置和维护的开销。